


JR九州で最大約130万件の情報漏えいの可能性 外部業者の不正アクセス被害の影響
福岡|
10/09 21:48
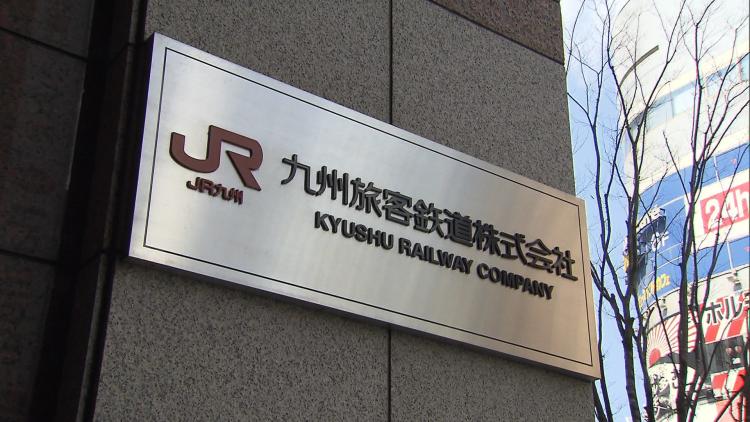
JR九州は9日、WEB会員のメールアドレスが漏えいした可能性があると発表しました。
対象は最大で約130万件で、氏名・住所・電話番号・クレジットカードなどの個人情報は漏えいの可能性はないとしています。原因はソフトバンク子会社のクラウド事業者「IDCフロンティア」で発生した不正アクセスだと説明しています。
9日午後9時現在、メールマガジンが配信できない状態になっています。
情報漏えいの対象となる可能性がある利用者には、準備が整い次第、個別にお詫びメールを送るということです。
JR九州は「ご迷惑をおかけしたお客様にお詫び申し上げます。今後再発防止策を検討して参ります」とコメントしています。


